Содержание страницы проверено в сентябре 2026 года
Управление идентификацией и доступом сотрудников Thales
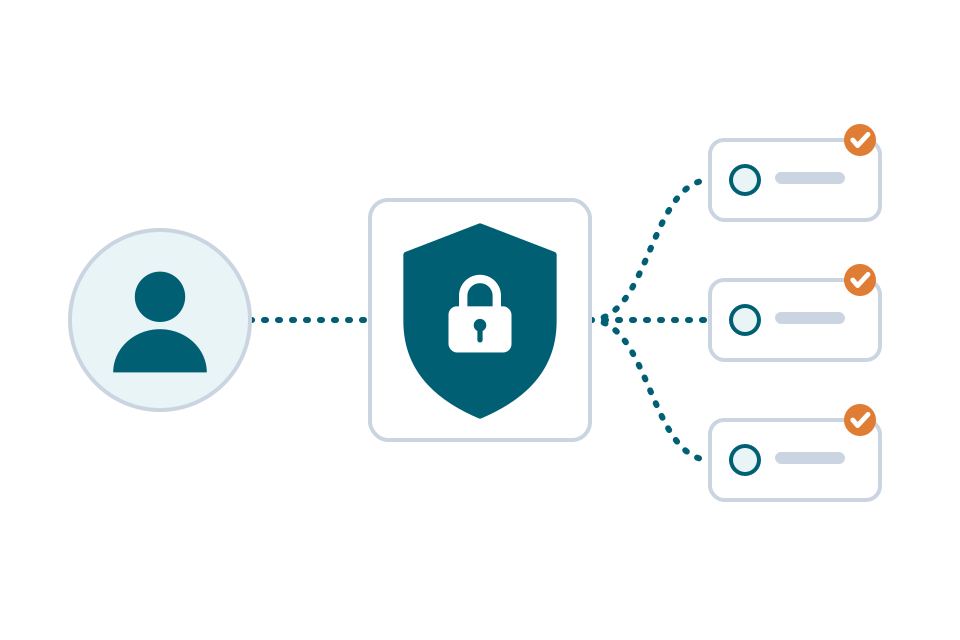
Защитите сотрудников, подрядчиков и внутренние системы надёжной многофакторной аутентификацией и интеллектуальными политиками доступа – без лишних помех в повседневной работе.
Ключевые возможности
Многофакторная аутентификация (MFA)
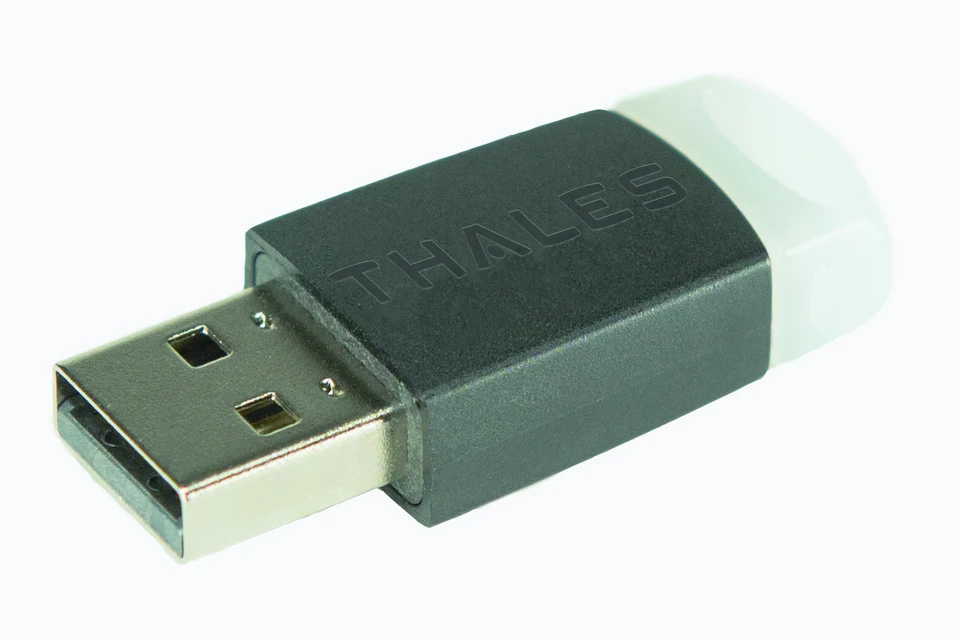
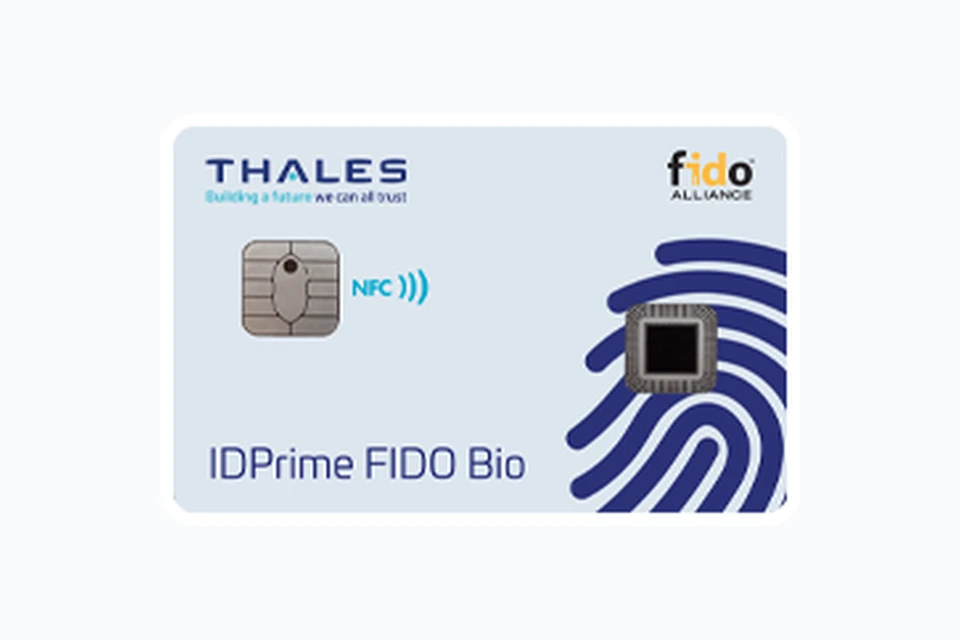
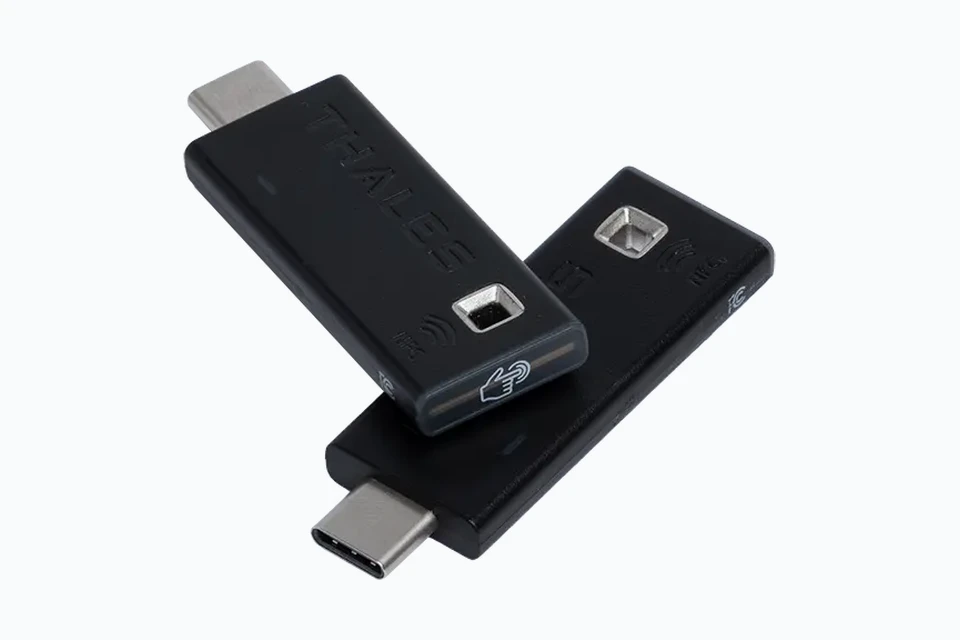
Надёжная аутентификация всех сотрудников с помощью аппаратных токенов, программных аутентификаторов, смарт-карт, устройств FIDO2 или push-уведомлений – с широким выбором аутентификаторов под вашу политику безопасности и предпочтения пользователей.
Единый вход (SSO)
Централизованный доступ к облачным приложениям, локальным системам и SaaS-инструментам с одной аутентификацией – меньше усталости от паролей и выше безопасность.
Политики доступа на основе рисков
Интеллектуальные политики доступа, усиливающие требования к аутентификации в зависимости от поведения пользователя, местоположения, устройства и уровня риска, – строгий контроль там, где нужно, без влияния на сеансы с низким риском.
Широкая поддержка приложений
Готовые интеграции с сотнями облачных приложений через SAML, OIDC и RADIUS. Работает с Microsoft 365, Salesforce, AWS, Azure AD и многими другими.
Аутентификация на основе сертификатов
Аутентификация по смарт-картам и USB-токенам на основе PKI для сценариев с высоким уровнем доверия – привилегированного доступа, VPN, государственных и регулируемых сред.
Развёртывание в облаке и локально
Доступно как облачный сервис (Identity-as-a-Service) или локальная установка, с гибридными вариантами для связки устаревших и современных сред.
Почему важна аутентификация, устойчивая к фишингу
Многие организации уже внедрили «MFA» и считают задачу решённой, но CISA отдельно выделяет устойчивые к фишингу методы среди всех остальных. Диаграмма ниже показывает, почему пароль плюс SMS или простой push-запрос – не тот же уровень защиты, что аппаратный ключ.
Подтверждено независимым признанием
Продуктовые линейки Thales Workforce IAM
Защищаете доступ сотрудников?
Расскажите, как ваши сотрудники входят в системы сегодня, и мы пришлём индивидуальное предложение.
CISA прямо говорит, что MFA, устойчивая к фишингу, – это золотой стандарт и организациям следует сделать переход на неё высоким приоритетом, а MFA через SMS и голос использовать только как крайнюю меру. Если сегодня ваши сотрудники входят по паролю плюс SMS или по простому push-запросу «одобрить/отклонить», именно этот пробел закрывают аппаратные аутентификаторы FIDO2 и PKI.
Один механизм политик, любой аутентификатор, любое облако
Управление доступом, встроенное в одну облачную платформу – Microsoft Entra ID, Okta или AWS IAM Identity Center, – привязывает выбор аутентификаторов к экосистеме этой платформы. Смените или добавьте вторую облачную платформу позже – и политику MFA, регистрацию и аутентификаторы часто приходится строить заново для новой среды или вести как две несвязанные системы параллельно.
SafeNet Trusted Access находится над облачным уровнем: один механизм политик и один набор аутентификаторов – от программного приложения до аппаратного ключа FIDO2, – одинаково применяемых в Entra ID, Okta, AWS, локальных системах или любой их комбинации. Добавить облачную платформу позже – значит подключить её к существующему механизму политик, а не перевыпускать аутентификаторы или строить политику MFA с нуля.
Часто задаваемые вопросы
Запросить цены Thales Workforce IAM
Расскажите о ваших требованиях, и мы пришлём индивидуальное предложение в течение одного рабочего дня. Как реселлер Thales из Латвии, Sersor также обеспечивает местную закупку, поддержку внедрения и первую линию поддержки в вашем часовом поясе.
- Ответ в течение одного рабочего дня
- На английском, латышском или русском
- Без обязательств и давления