Lehe sisu üle vaadatud septembris 2026
Thalesi töötajate identiteedi- ja juurdepääsuhaldus
Kaitse töötajaid, töövõtjaid ja sisesüsteeme tugeva mitmetasandilise autentimise ja nutikate juurdepääsupoliitikatega – igapäevatööd raskendamata.
Põhivõimalused
Mitmetasandiline autentimine (MFA)
Tugev autentimine kõigile töötajatele riistvaraliste märkide, tarkvaraliste autentijate, kiipkaartide, FIDO2-seadmete või tõuketeadetega – lai autentijate valik vastavalt sinu turvapoliitikale ja kasutajate eelistustele.
Ühekordne sisselogimine (SSO)
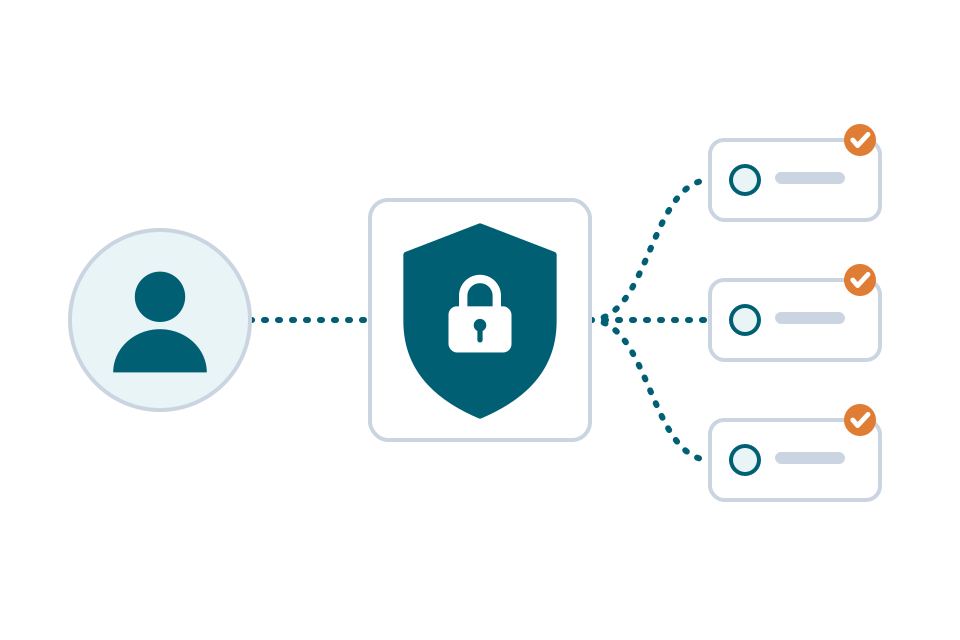
Tsentraliseeritud ligipääs pilverakendustele, kohapealsetele süsteemidele ja SaaS-tööriistadele ühe autentimisega – vähem paroolide väsimust ja parem turve.
Riskipõhised juurdepääsupoliitikad
Nutikad juurdepääsupoliitikad, mis rangendavad autentimisnõudeid kasutaja käitumise, asukoha, seadme ja riskitaseme põhjal – tugevam kontroll seal, kus vaja, mõjutamata madala riskiga seansse.
Lai rakenduste tugi
Valmisintegratsioonid sadade pilverakendustega SAML-i, OIDC ja RADIUS-e kaudu. Töötab Microsoft 365, Salesforce'i, AWS-i, Azure AD ja paljude teistega.
Sertifikaadipõhine autentimine
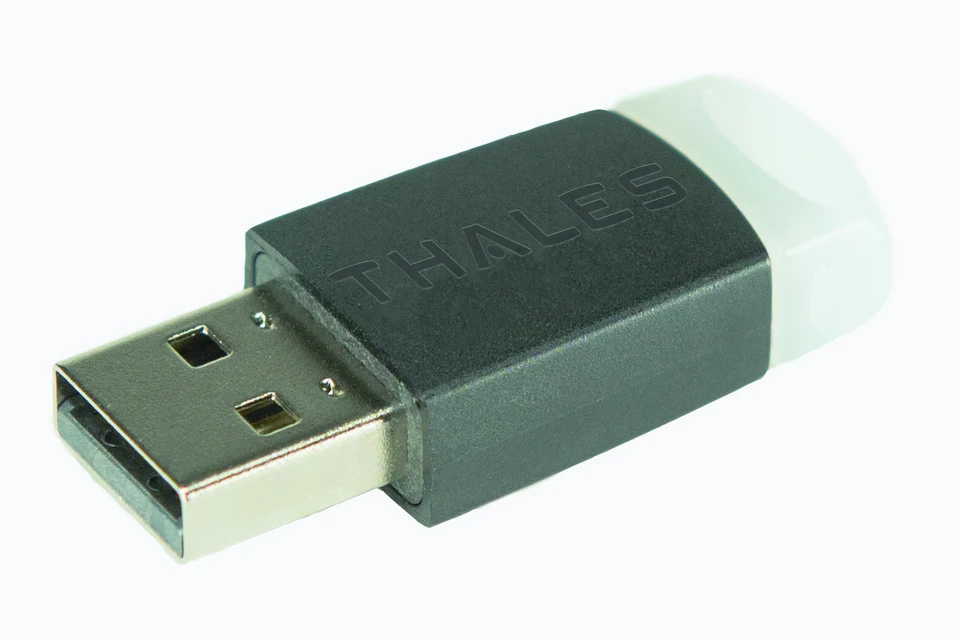
PKI-põhine kiipkaardi ja USB-märgi autentimine kõrge tagatistasemega kasutusjuhtudeks, nagu privilegeeritud ligipääs, VPN ning riiklikud või reguleeritud keskkonnad.
Pilve- ja kohapealne juurutus
Saadaval pilveteenusena (Identity-as-a-Service) või kohapealse juurutusena, hübriidvõimalustega vanade ja uute keskkondade ühendamiseks.
Miks õngitsuskindel autentimine on oluline
Paljudel organisatsioonidel on juba „MFA“ ja nad peavad ülesannet täidetuks – kuid CISA eristab õngitsuskindlaid meetodeid selgelt kõigist teistest. Allolev joonis näitab, miks parool koos SMS-i või tavalise tõukekinnitusega ei ole sama kaitsetase kui riistvaraline võti.
Sõltumatult tunnustatud
Thalesi töötajate IAM-i tootesarjad
Kaitsed töötajate ligipääsu?
Räägi meile, kuidas sinu meeskonnad täna sisse logivad, ja saadame sinu vajadustele vastava ettepaneku.
CISA ütleb selgelt, et õngitsuskindel MFA on kuldstandard ja organisatsioonid peaksid sellele üleminekut pidama kõrge prioriteediga ülesandeks, samas kui SMS- ja hääle-MFA-d tuleks kasutada ainult viimase abinõuna. Kui sinu töötajate autentimine on täna parool koos SMS-i või tavalise kinnita/keeldu tõukega, on see just see lünk, mille FIDO2 ja PKI riistvaralised autentijad sulgevad.
Üks poliitikamootor, iga autentija, iga pilv
Ühte pilveplatvormi sisseehitatud juurdepääsuhaldus – Microsoft Entra ID, Okta või AWS IAM Identity Center – seob sinu autentijavalikud selle platvormi ökosüsteemiga. Kui hiljem vahetad või lisad teise pilveplatvormi, tuleb MFA poliitika, registreerimine ja autentijad sageli uue keskkonna jaoks uuesti üles ehitada või kasutada neid kahe eraldiseisva süsteemina kõrvuti.
SafeNet Trusted Access asub pilvekihist kõrgemal: üks poliitikamootor ja üks autentijate komplekt – tarkvararakendusest FIDO2 riistvaravõtmeni – rakendatakse ühtmoodi Entra ID-s, Oktas, AWS-is, kohapealsetes süsteemides või mis tahes nende kombinatsioonis. Pilveplatvormi hilisem lisamine tähendab selle ühendamist olemasoleva poliitikamootoriga, mitte autentijate uuesti väljastamist ega MFA poliitika nullist ülesehitamist.
Korduma kippuvad küsimused
Küsi Thalesi töötajate IAM-i hindu
Räägi meile oma nõuetest ja saadame ühe tööpäeva jooksul sinu vajadustele vastava pakkumise. Lätis asuva Thalesi edasimüüjana pakub Sersor ka kohalikku hanget, juurutustuge ja esmatasandi tuge sinu ajavööndis.
- Vastame ühe tööpäeva jooksul
- Inglise, läti või vene keeles
- Ilma kohustuste ja surveta