Sersor

Lehe sisu üle vaadatud septembris 2026

Authorized Reseller

Thales High Speed Encryptors (HSE)

Thalesi kiired krüpteerijad kaitsevad liikuvaid andmeid andmekeskuste vahel, linnakuvõrkudes ja pilveühendustes kiirusega 10 Mbps kuni 100 Gbps – peaaegu nullise latentsusega ja kaks korda tõhusama ribalaiuse kasutusega kui vanemad protokollid nagu IPsec.
Põhivõimalused

01

Kihist sõltumatu krüpteerimine

Thales Transport Independent Mode (TIM) võimaldab krüpteerida samaaegselt kihtidel 2, 3 ja 4 – võrgust sõltumatu andmekaitse, mis töötab mis tahes taristus ilma protokollipiiranguteta.

02

Peaaegu nulline latentsus täisliinikiirusel

HSE-d töötavad võrgu füüsilisel kiirusel peaaegu nullise latentsusega ja pakettide kaota – Miercomi sõltumatu kinnitus parema jõudluse kohta võrreldes IPseciga.

03

Kaks korda tõhusam ribalaiuse kasutus kui IPsecil

Erinevalt IPsecist, mis suurendab tunneldamise tõttu pakettide päiseid, kasutavad Thalesi HSE-d õhukest krüpteerimiskihti, mis säästab ribalaiust ja vähendab kaitstud gigabiti hinda ligikaudu 42%.

04

Riist- ja virtuaalne juurutus

Saadaval füüsiliste seadmetena (1–100 Gbps, ühe- kuni mitmepordilised) ja virtuaalsete krüpteerijatena pilve- ja SDN-keskkondadele – ühe haldusplatvormiga mõlemale juurutustüübile.

05

Valmis postkvantajastuks

Thalesi HSE-d toetavad postkvantkrüptograafia (PQC) algoritme ja kvantvõtmejaotuse (QKD) integratsiooni – sinu võrgukrüpteerimise investeering on kaitstud kvantarvutuse ohtude eest.

06

Kõrgeimad riiklikud sertifikaadid

FIPS 140-3 tase 3, Common Criteria (EAL4+), NATO ja DoDIN APL (varem UC APL) sertifikaadid – kasutusel kaitseasutustes, valitsustes ja elutähtsa taristu operaatorite juures enam kui 35 riigis.

Miks spetsiaalne krüpteerimine on parem kui sisseehitatud IPsec

Enamik ruutereid ja tulemüüre teeb juba IPseci, seega on ostjate küsimus õigustatud: milleks üldse lisada eraldi krüpteerija? Kaks põhjust – üks jõudluse, teine selle kohta, kes võtmeid kontrollib. Allolev joonis näitab jõudlusargumenti: sama Etherneti kaader, krüpteeritud kahel erineval viisil.

TRADITIONAL IPSEC (ROUTER / FIREWALL) Ethernet Frame Unencrypted traffic IPsec Tunnel Encapsulation Adds ~50-73 bytes of new headers per packet processed by the router or firewall CPU Result: Larger, Slower Frames More overhead per packet, and encryption competes with routing for CPU time THALES HSE (DEDICATED LAYER 2/3/4 ENCRYPTION) Ethernet Frame Same original frame Thin Encryption Header Only Adds only a few bytes per packet - encrypted by a dedicated ASIC, not the CPU Result: Near Wire-Speed Encryption Frame size and latency stay close to unencrypted baseline, even at 100 Gbps
Sama algne Etherneti kaader, kaks erinevat krüpteerimisteed – IPseci tunneli lisakoormus töötab ruuteri/tulemüüri jagatud protsessorivõimsusel, HSE õhuke päis aga spetsiaalsel krüpteerimis-ASIC-il.

Sõltumatute testidega kinnitatud

+31.6% Suurem läbilaskevõime kui tulemüüripõhisel IPseci krüpteerimisel – Miercomi 2024. aasta sõltumatu Thales CN6140 test
-48% Väiksem värin, kui krüpteerimine viiakse tulemüürilt spetsiaalsele HSE-le – Miercomi 2024. aasta sõltumatu test
-42.2% Madalam kaitstud gigabiti hind võrreldes tulemüüri krüpteerimisvõimsuse suurendamisega – Miercomi 2024. aasta sõltumatu test

Thalesi HSE tootesarjad

CN4000 seeria

CN4000 seeria

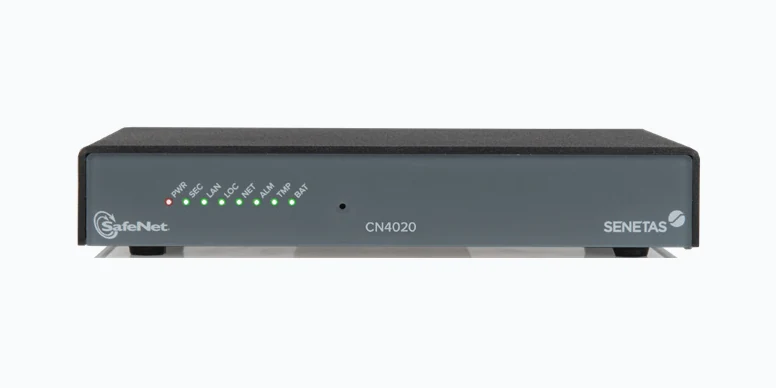
Thalesi kiire krüpteerimise sarja algmudel, loodud harukontoritele ja kaugasukohtadele, kus kompaktsus on sama oluline kui turvalisus. See toetab kiirusi 10 Mbps kuni 1 Gbps elektrilise (CN4010) või optilise (CN4020) Etherneti kaudu väikeses korpuses, mis mahub sidekappi, mitte andmekeskuse räkki.

Vaatamata algtaseme positsioonile on sellel sama FIPS 140-3 tase 3 valideerimine ja Transport Independent Mode krüpteerimine nagu ülejäänud CN-seerial – harukontori liiklus saab sama tagatistaseme kui sinu andmekeskus, mitte selle vähendatud versiooni.

  • 10 Mbps – 1 Gbps (elektriline või optiline Ethernet)
  • FIPS 140-3 tase 3 valideeritud riistvara
  • Kompaktne, väikese vormiteguriga korpus

Sobib kõige paremini: harukontoritele, kaugasukohtadele ja väiksematele asukohtadele, kes vajavad andmekeskuse tasemel krüpteerimist ilma andmekeskuse tasemel riistvarata.

CN4000 seeria tootekirjeldus ↗
CN6000 seeria

CN6000 seeria

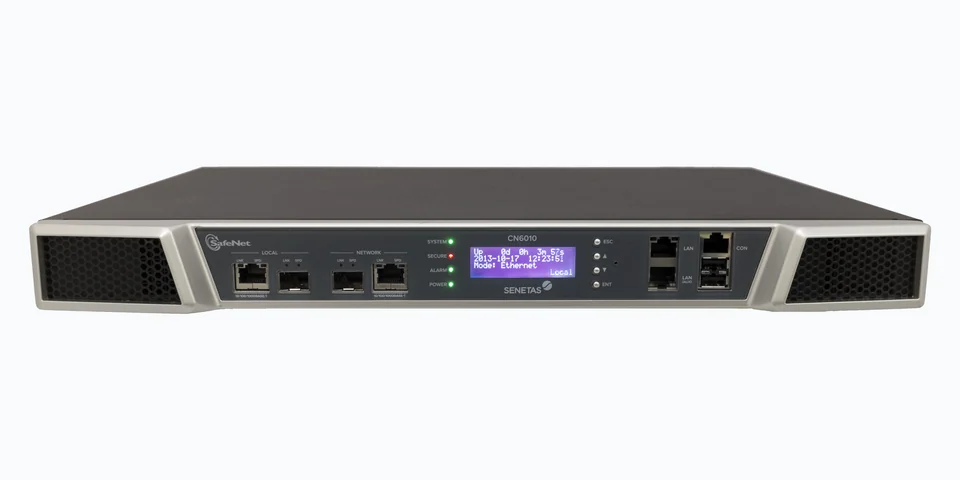
Thalesi ärikasutuse krüpteerijate sari, mis skaleerub 100 Mbps-st kuni 40 Gbps-ni CN6140 4 × 10 Gbps mitmeühendusliku konfiguratsiooniga. Loodud privaatühendustele kontorite, andmekeskuste ja kaasasukohtade vahel, kus ribalaiuse vajadus aja jooksul kasvab.

Muutuva kiirusega litsentsimine tähendab, et sama riistvara saab liikluse kasvades suuremale kiirusele litsentsida ilma riistvara vahetamata – ning Miercomi 2024. aasta sõltumatus testis andis CN6140 võrreldava ühenduskiiruse juures 31,6% suurema läbilaskevõime kui tulemüüripõhine IPseci krüpteerimine.

  • 100 Mbps – 40 Gbps (CN6140: 4 × 10 Gbps mitu ühendust)
  • FIPS 140-3 tase 3 valideeritud riistvara
  • Muutuva kiirusega litsentsimine – skaleeri ilma uue riistvarata

Sobib kõige paremini: keskmistele ja suurtele organisatsioonidele, kes ühendavad kontoreid, andmekeskusi või kaasasukohti spetsiaalsete või operaatori Etherneti ühendustega.

CN6000 seeria tootekirjeldus ↗
CN9000 seeria

CN9000 seeria

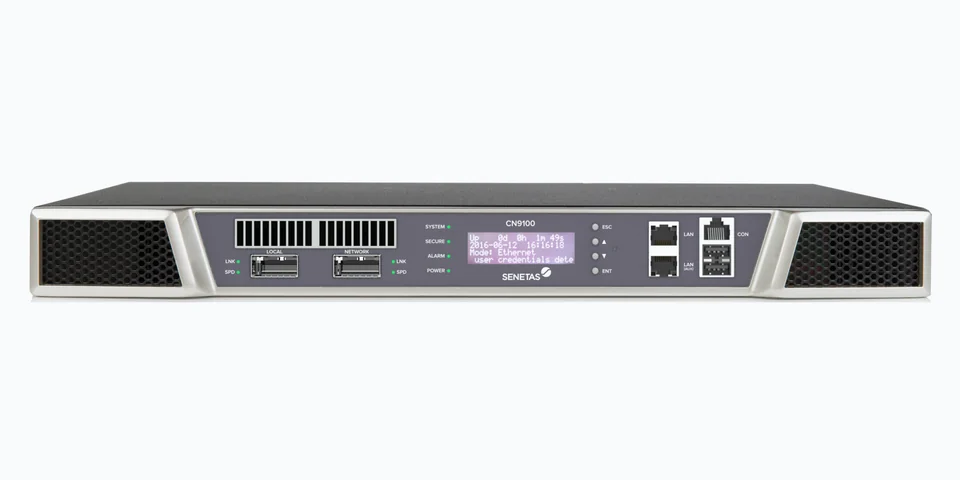
Sarja kiireim osa, loodud andmekeskuste vaheühendustele ja võrgu tuumühendustele, kus igal latentsusmikrosekundil on hind. CN9120 krüpteerib kuni 100 Gbps mitmepunktilises režiimis, lisades alla 2 mikrosekundi latentsust – sõltumatult kinnitatud kui üks oma klassi madalamaid.

Sellisel kiirusel lakkab spetsiaalse krüpteerimis-ASIC-i ja ruuteri või tulemüüri üldotstarbelise protsessori vahe olemast tühine – see on vahe ühenduse vahel, mis peab 100G liiklusega sammu, ja ühenduse vahel, millest saab pudelikael.

  • Kuni 100 Gbps, mitmepunktiline krüpteerimine
  • <2 mikrosekundit lisalatentsust
  • FIPS 140-3 tase 3 valideeritud riistvara

Sobib kõige paremini: andmekeskuste vaheühendustele, võrgu tuumühendustele ning kõrgsageduslikule või latentsustundlikule liiklusele 40–100 Gbps juures.

CN9000 seeria tootekirjeldus ↗
CN7000 seeria (vastupidav)

CN7000 seeria (vastupidav)

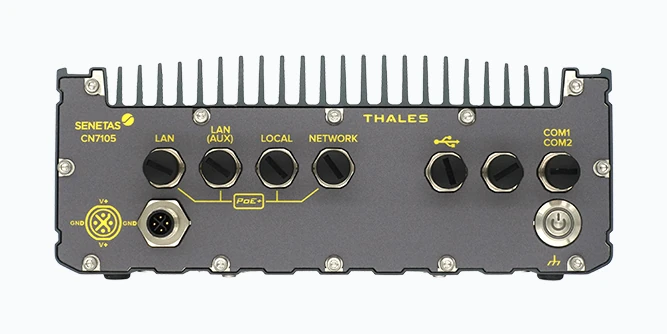
Vastupidav sari keskkondadele, mida ükski standardne räkikrüpteerija üle ei ela: CN7105 on IP67-tihendiga välikasutuseks, CN7107 on testitud MIL-STD-810G järgi sõidukites kasutamiseks ja CN7108 on kompaktne ventilaatorita variant IoT- ja servaasukohtadele.

Sama Transport Independent Mode krüpteerimine nagu ülejäänud CN-seerial, korpustes, mis on loodud vibratsiooni, äärmuslike temperatuuride ning tolmu ja niiskuse jaoks, mis viiksid andmekeskuse tasemel seadme rivist välja.

  • Testitud MIL-STD-810G järgi; CN7105 on IP67-tihendiga
  • Väli-, sõiduki- ja kompaktsed serva-/IoT-variandid
  • Sama Transport Independent Mode krüpteerimine nagu räki CN-seerial

Sobib kõige paremini: kaitsevaldkonnale, elutähtsale taristule, transpordile ning tööstus- või väliobjektidele, kus standardne räkiriistvara ei ole võimalik.

CN7000 seeria tootekirjeldus ↗
CV1000 (virtuaalne krüpteerija)

CV1000 (virtuaalne krüpteerija)

Tarkvaraline krüpteerija ühendustele, kus füüsilise riistvara juurutamine ei ole praktiline – laiendatud WAN-id, SD-WAN-i ülekatted ning pilve- või virtualiseeritud võrgukeskkonnad. See pakub poliitikapõhist mitmekihilist krüpteerimist kuni 5 Gbps virtuaalse võrgufunktsioonina (VNF), mida hallatakse samalt platvormilt kui riistvaralist CN-seeriat.

Kuna see on tarkvara, juurutatakse ja skaleeritakse seda samamoodi nagu ülejäänud SD-WAN-i – käivitatakse uues asukohas nõudmisel, mitte ei saadeta, paigaldata räkki ega kaabeldata.

  • Kuni 5 Gbps, poliitikapõhine mitmekihiline krüpteerimine
  • Juurutatakse virtuaalse võrgufunktsioonina (VNF)
  • Hallatakse samalt platvormilt kui riistvaralisi krüpteerijaid

Sobib kõige paremini: SD-WAN-i ülekatetele, laiendatud WAN-ühendustele ning pilve- või virtualiseeritud keskkondadele, kus riistvara juurutamine ei ole praktiline.

CV1000 tootekirjeldus ↗
Security Management Center (SMC) & CM7

Security Management Center (SMC) & CM7

Põhjus, miks HSE-d saab hallata sinu võrgumeeskonnast sõltumatult: Security Management Center (SMC) on veebipõhine platvorm suurematele, mitme asukohaga juurutustele, sisseehitatud PKI-ga, nii et eraldi sertifikaaditaristut pole vaja. Encryptor Manager CM7 teeb sama väiksemate juurutuste jaoks.

Mõlemad võivad toimida sinu krüpteerijate sertifitseerimiskeskusena ja anda turva- või vastavusmeeskonnale täieliku kontrolli võtmete, sertifikaatide ja poliitika üle kõigis võrgu CN-seeria ja CV1000 seadmetes – ilma ruuteri või tulemüüri administraatori ligipääsuta.

  • SMC: veebipõhine, sisseehitatud PKI-ga, suurematele / mitme asukohaga juurutustele
  • CM7: kergem elemendihaldur väiksematele juurutustele
  • Tsentraliseeritud võtmete, sertifikaatide ja poliitika haldus, võrguhaldusest sõltumatu

Sobib kõige paremini: igale HSE-juurutusele, kus krüptovõtmeid ja poliitikat peavad kontrollima turva- või vastavusmeeskonnad, võrgutalitlusest eraldi.

SMC ja CM7 tootekirjeldus ↗

Vajad liikuvate andmete kaitset?

Anna teada oma ühenduskiirused ja asukohad ning soovitame sobivad krüpteerijad.

Küsi HSE hindu

Võrguliiklus on just see, mida „kogu nüüd, dekrüpteeri hiljem“ rünnakud sihivad – täna kinni püütud liikuvaid andmeid saab säilitada ja dekrüpteerida, kui kvantarvutid tänased algoritmid murravad. Thalesi HSE-d toetavad juba postkvantalgoritme ja kvantvõtmejaotuse (QKD) integratsiooni, nii et võrguühenduste kaitsmine täna ei tähenda riistvara täielikku vahetamist, kui ülemineku tähtaeg saabub.

Kes peaks võtmeid hoidma? Miks eraldada võrgu ja krüpteerimise kontroll

Ruuteri- ja tulemüüripõhist IPseci seadistab ja haldab sama võrguinseneride meeskond, kes haldab marsruutimist, kommuteerimist ja tulemüürireegleid – mis tähendab, et meeskond, kellel on igapäevane ligipääs võrgule, hoiab ka seda läbivaid andmeid kaitsvaid võtmeid. Selline kontrolli koondumine on vastuolus kohustuste lahususe põhimõttega, millele tuginevad sellised raamistikud nagu PCI DSS ja NIST-i võtmehalduse juhised (SP 800-57): inimesed, kes pääsevad süsteemile ligi, ei tohiks üldiselt olla samad, kes kontrollivad seda kaitsvat krüpteerimist, et ükski meeskond – ega ükski ohustatud konto – ei saaks korraga andmetele ligi pääseda ja neid avada.

Thalesi HSE-sid hallatakse võrgumeeskonnast sõltumatult Security Management Centeri või CM7 kaudu, andes turva- või vastavusmeeskonnale otsese kontrolli krüptovõtmete ja poliitika üle ilma ruuteri või tulemüüri administraatori ligipääsuta – ning andes võrguinseneridele täieliku kontrolli marsruutimise ja kommuteerimise üle, ilma et nad hoiaksid ka nende võrku läbivate andmete võtmeid. Thalesi enda kliendiuuringus hindas 66% turvalahenduste ostjatest kohustuste lahusust võrgukrüpteerimislahenduse valimisel oluliseks või väga oluliseks teguriks, seega pole see teoreetiline mure – Thalesi kliendid valivad seda teadlikult.

Korduma kippuvad küsimused

IPsec on 15–25 aastat vana ega ole loodud kaasaegsete võrgukeskkondade, sh SDN-i, 5G ja kiirete andmekeskuste vaheühenduste jaoks. Thales HSE pakub IPseciga võrreldes kaks korda tõhusamat ribalaiuse kasutust, peaaegu nullist latentsust, sõltumatust kihtidest 2/3/4 ning on mõeldud kuni 100 Gbps kiirustele – kus IPseci jõudlus oluliselt langeb. HSE pakub ka tugevamat võtmehaldust FIPS 140-3 tase 3 sertifikaadiga riistvaraga.

Thalesi HSE-seadmed toetavad võrgukiirusi 10 Mbps-st kuni 100 Gbps-ni (mitmepunktiliselt). Tootevalik hõlmab ühe- ja mitmepordilisi konfiguratsioone ning pilve- ja SDN-keskkondadele on saadaval virtuaalsed HSE-d. Ajakohase tootevaliku ja tehniliste andmete saamiseks võta meiega ühendust.

Thales HSE-d kasutavad finantsasutused (andmekeskuste vaheühendused, SWIFT-ühendused), telekomiettevõtted (5G tagasiühenduse krüpteerimine), valitsused ja kaitsevaldkond (salastatud võrkude krüpteerimine, NATO sertifikaat), tervishoid (patsiendiandmete kaitse edastamisel) ja elutähtsa taristu operaatorid. Iga organisatsioon, mis edastab tundlikke andmeid asukohtade vahel või pilve, on potentsiaalne kasutaja.

Jah – Thales HSE on tootjast sõltumatu ja ühildub Cisco, Juniperi, Nokia, Huawei ja teiste suuremate tootjate võrguseadmetega. Transport Independent Mode kõrvaldab protokollisõltuvuse, muutes HSE ühilduvaks praktiliselt iga võrgutaristuga.

Just sellist kontrolli koondumist soovitavad turvalisuse parimad tavad vältida. Raamistikud nagu PCI DSS ja NIST-i võtmehalduse juhised (SP 800-57) eelistavad kohustuste lahusust, et igapäevase võrguligipääsuga meeskond ei oleks ka ainus selle võrgu andmeid kaitsvate krüptovõtmete hoidja. Thalesi HSE-sid seadistatakse ja hallatakse ruuteritest ja tulemüüridest eraldi Security Management Centeri või CM7 kaudu, nii et turva- või vastavusmeeskond saab võtmeid ja poliitikat kontrollida võrgutalitlusest sõltumatult. Thalesi enda kliendiuuringus hindas 66% vastajatest seda lahusust võrgukrüpteerimislahenduse valimisel oluliseks või väga oluliseks teguriks.

Kahe spetsiaalse platvormi kaudu, mis on sinu ruuteri või tulemüüri haldustööriistadest eraldi: Security Management Center (SMC), veebipõhine sisseehitatud PKI-ga platvorm suurematele ja mitme asukohaga juurutustele, ning Encryptor Manager CM7, kergem elemendihaldur väiksematele juurutustele. Mõlemad võimaldavad turvameeskonnal seadistada, jälgida ja vahetada krüptovõtmeid ja poliitikat kõigis CN-seeria ja CV1000 seadmetes, sõltumata sellest, kes haldab marsruutimise ja tulemüüri reegleid.

Võta ühendust

Küsi Thales HSE hindu ja teavet

Räägi meile oma võrgukrüpteerimise nõuetest – saadame ühe tööpäeva jooksul sinu vajadustele vastava pakkumise. Lätis asuva Thalesi edasimüüjana pakub Sersor ka kohalikku hanget, juurutustuge ja esmatasandi tuge sinu ajavööndis.

  • Vastame ühe tööpäeva jooksul
  • Inglise, läti või vene keeles
  • Ilma kohustuste ja surveta

* Kohustuslik väli